SZKOLENIA OTWARTE
TEMAT
MASTER NIS2
- wdrożenie standardów cyberbezpieczeństwa w praktyce
DLACZEGO WARTO WZIĄĆ UDZIAŁ?
Charakterystyka szkolenia
Celem jest omówienie praktyki wdrożenia Dyrektywy NIS2, skupiając się na
kluczowych zagadnieniach, takich jak:
1 klasyfikacja podmiotów podlegających NIS2D,
2 znaczenie łańcucha dostaw w zarządzaniu ryzykie
3 stosowanie środków zarządzania ryzykiem bezpieczeństwa informacji,
4 zarządzanie incydentami cyberbezpieczeństwa
5 zapewnienie ciągłości działania krytycznych usług.
Zakres szkolenia
1 Zrozumienie, które podmioty obowiązuje Dyrektywa NIS2 i jakie są ich obowiązki;
2 Zarządzanie łańcuchem dostaw i jak przeprowadzać audyty dostawców pod kątem bezpieczeństwa informacji;
3 Przykłady, jak stosować środki zarządzania ryzykiem bezpieczeństwa informacji;
4 Nauka, jak zarządzać incydentami cyberbezpieczeństwa i jak zapewnić ciągłość działania krytycznych usług
Metoda szkolenia:
Szkolenie w formie tzw. VOD, z naciskiem na praktyczne
przykłady wdrożenia i stosowania NIS2D.
Grupa docelowa:
1. osoby odpowiedzialne za wdrażanie i stosowanie Dyrektywy NIS2 w organizacji, w tym menedżerowie IT, ds. bezpieczeństwa informacji, audytorzy „compliance” menedżerowie;
2. wszyscy, którzy chcą zrozumieć, jak skutecznie wdrażać i stosować Dyrektywę NIS2.
Szkolenie w formule wideo - oglądasz kiedy i gdzie chcesz aż na 90 dni! Nie musisz czekać na termin szkolenia - sam zdecydujesz kiedy chcesz je uruchomić!
Kurs trwa 6 godzin.
TRENER
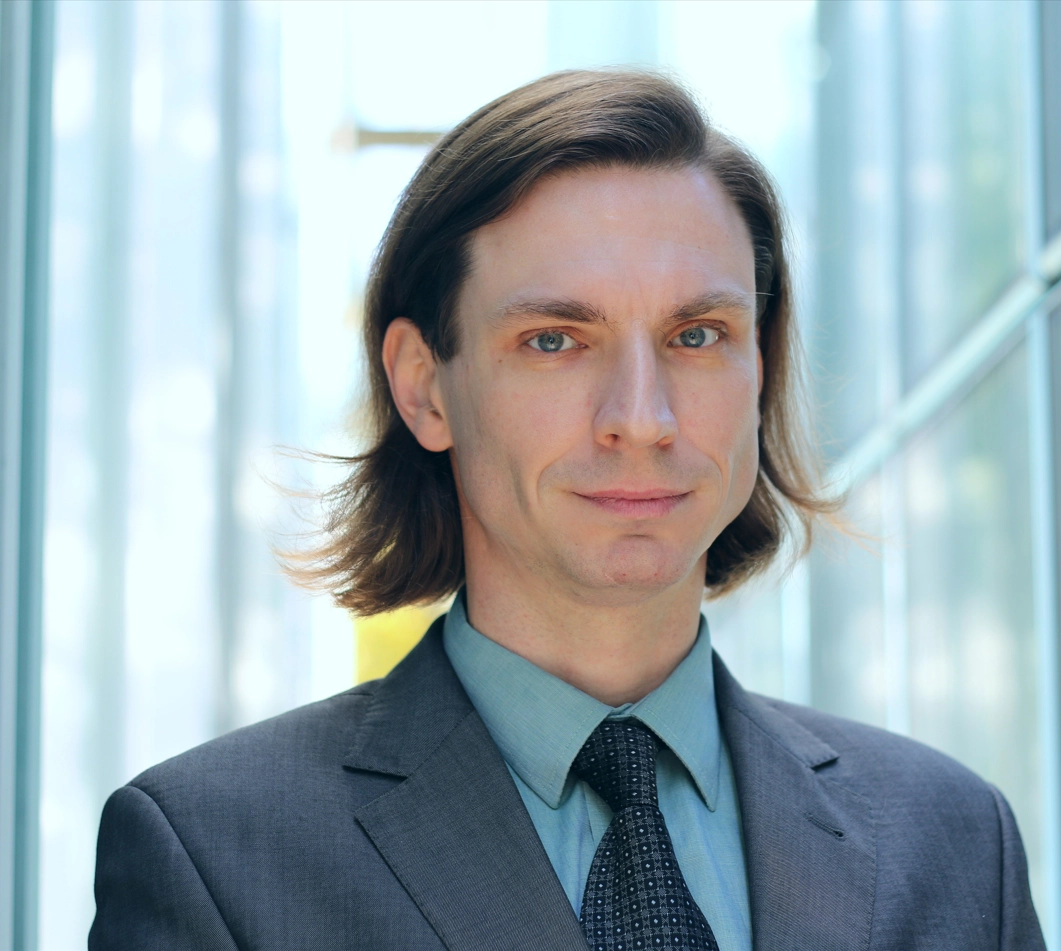
Krzysztof Kowalski
Krzysztof Kowalski, to Inspektor Ochrony Danych, specjalizujący się w bezpieczeństwie sieci i systemów informatycznych. Od 2008 r. zajmuje się bezpieczeństwem informacji, a od 2014 r. w szczególności ochroną danych osobowych.
Liczba opinii o trenerze: 1
Od 6 lat pełni funkcję Inspektora Ochrony Danych w sektorze prywatnym (produkcja, outsourcing usług kadrowo-księgowych), a od 5 lat jest Managerem IT w branży usług medycznych. W 2023 r. ukończył studia podyplomowe w Instytucie Nauk Prawnych Polskiej Akademii Nauk, na kierunku Inspektor Ochrony Danych. Jest członkiem SABI Stowarzyszenia Inspektorów Ochrony Danych.
PROGRAM
- Wstęp do Szkolenia
- Cel Szkolenia
- 3 kluczowe zagadnienia Szkolenia
- Opis przebiegu Szkolenia
- Dla kogo jest to Szkolenie
- Prowadzący Szkolenie
- Zasady: I.A.N.Y.L. i T.I.N.L.A.
- LEKCJA 1: WPROWADZENIE DO NIS2D, CZYLI IGNORANTIA LEGIS NON EXCUSAT
- Przyczyny uchwalenia NIS2D
- Dyrektywa a Rozporządzenie w regulacjach UE
- Motywy a artykuły w regulacjach EU
- Główne założenia nowelizacji ustawy o KSC
- Dyrektywa NIS2 a ochrona danych osobowych
- LEKCJA 2: POWODY WDRAŻANIA NIS2D, CZYLI DLACZEGO ROBIMY POŻYTECZNĄ RZECZ
- Korzyści z wdrożenia NIS2D
- Harmonizacja wymagań bezpieczeństwa
- Bezpieczeństwo a złożoność systemów
- Rozwijanie kultury zarządzania ryzykiem
- Inne regulacje UE powiązane z NIS2D
- Rola nowych technologii w stosowaniu NIS2D
- LEKCJA 3: POJĘCIA I DEFINICJE, KTÓRE TRZEBA ZNAC, CZYLI NAUKA WYRAZÓW OBCYCH
- Art. 6 Dyrektywy NIS2
- Art. 2 projektu ustawy o Krajowym Systemie Cyberbezpieczeństwa
- Norma PN-EN ISO/IEC 27000: Systemy zarządzania bezpieczeństwem informacji
- Norma PN-EN ISO/IEC 19011: Wytyczne dot. audytowania systemów zarządzania
- LEKCJA 4: STOSOWANIE PRZYJĘTYCH NORM I STANDARDÓW, CZYLI NAJLEPSZE PRAKTYKI BEZPIECZEŃSTWA
- Norma ISO 19011
- Norma ISO 27001
- Norma ISO22301
- Standard NIST 800-12
- Standard NIST 800-37
- Standard NIST 800-53A
- Model MITRE Att@ck: Techniki, praktyki, procedury
-
LEKCJA 5: NOWE ZAGADNIENIA W NIS2D A ICH WPŁYW NA WDROŻENIE I STOSOWANIE DYREKTYWY
- Cyberhigiena i szkolenia
- Zarządzanie łańcuchem dostaw
- Ryzyko łańcucha dostaw i dostawcy usług cybersec
- Nowy zakres podmiotowy
-
Potrzeby "Małych i Średnich" przedsiębiorstw w zakresie cyberbezpieczeństwa
-
LEKCJA 6: PRZYGOTOWANIE DO WDROŻENIA DYREKTYWY NIS2, CZYLI DOBRY PLAN TERAZ JEST LEPSZY NIŻ NAJLEPSZY PLAN ZA PÓŹNO
- Inwentaryzacja zasobów
- Klasyfikacja informacji
-
Audyt zgodnie z ISO19011
-
LEKCJA 7: WSPIERANIE I ROZWIJANIE KULTURY ZARZĄDZANIA RYZYKIEM, CZYLI „RÓŻNE ODCIENIE SZAROŚCI”
- Identyfikacja ryzyka :Podatności, zagrożenia, zabezpieczenia
- Ocena ryzyka: Ustalenie prawdopodobieństwa i wpływu
-
Postępowanie z ryzykiem: Wynik analizy ma „różne odcienie szarości”
-
LEKCJA 8: MONITOROWANIE CIĄGŁOŚCI DZIAŁANIA I ZGODNOŚCI Z NIS2, CZYLI PROCES CIĄGŁY
- Ciągłość działania: ISO 22301, ITIL
- Monitorowanie skuteczności zabezpieczeń: Analiza i raportowanie
-
Monitorowanie zgodności z NIS2D: Audyty i kontrole
-
LEKCJA 9: ZARZĄDZANIE INCYDENTAMI, CZYLI DLACZEGO TRZEBA BYĆ PRZYGOTOWANYM NA NAJGORSZE SCENARIUSZE
- Rodzaje ataków: sieciowe, aplikacyjne, systemowe
- Obsługa incydentów
-
Kultura zgłaszania podatności
-
LEKCJA 10: Omówienie „Szablonu sprawozdania z audytu zgodnego z ustawą o krajowym systemie cyberbezpieczeństwa”
- Metryka dokumentu
- Poziom istotności niezgodności
- 10 obszarów audytu
- Wybrane listy kontrolne: Gotowe przepisy na zgodność
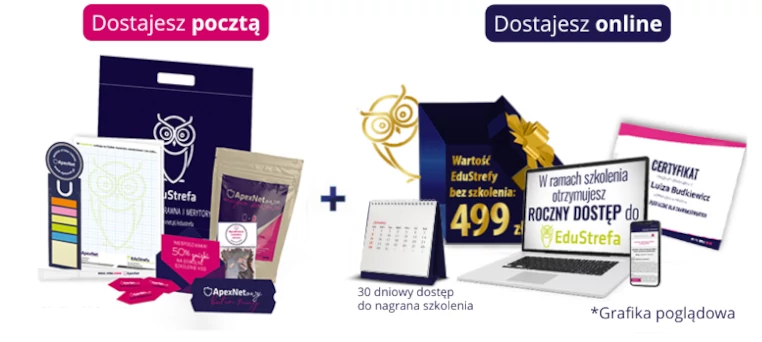
CENA ZAWIERA
 EduBox, czyli paczkę materiałów wysłaną pocztą
 Materiały szkoleniowe
 Roczny dostęp do EduStrefy
 Certyfikat ukończenia szkolenia
SZCZEGÓŁY ORGANIZACYJNE
| Miejsce | Termin | Trener | Cena jedno szkolenie |
|---|---|---|---|
| WIDEO | WYBIERZ SAM! | Krzysztof Kowalski | 899.00 zł netto + 23% VAT
|

 OFERTA
KONTAKT
MASZ PYTANIA?
Napisz agata.gregula@apexnet.pl lub zadzwoń na (22)2058900